Reagowanie na incydenty · mIT security
Reagowanie na incydenty — pomoc po cyberataku dla firm
Zaszyfrowane pliki, przejęta skrzynka, dziwne logowania w nocy? Pomagamy odciąć atakującego, zabezpieczyć ślady, przywrócić działanie firmy i przygotować zgłoszenia do UODO i CSIRT – zanim miną ustawowe terminy.
w temacie wpisz INCYDENTŁódź · Radom · Pomorzezdalnie: cała Polska
- Odcięcie atakującegoizolacjaIzolacja zainfekowanych urządzeń, blokada kont i sesji, zatrzymanie ruchu do serwerów atakującego.
- Zabezpieczenie śladówanalizaLogi, kopie dysków i poczty – żeby ustalić, którędy wszedł atakujący i co wyciekło.
- Przywrócenie działaniaodtworzenieOdtworzenie systemów z czystych kopii zapasowych w kolejności ważnej dla firmy.
- Zgłoszeniauodo · csirtOcena obowiązków i przygotowanie zgłoszeń do UODO i CSIRT w ustawowych terminach.
- Wnioski i zabezpieczeniaraportRaport dla zarządu i lista zmian, żeby ten sam scenariusz nie zadziałał drugi raz.
Kompendium
Pierwsze minuty po wykryciu ataku
- odłącz zainfekowane komputery od sieci (kabel, Wi-Fi), ale ich nie wyłączaj,
- zapisz godzinę wykrycia – od niej liczą się terminy zgłoszeń,
- nie usuwaj plików, wiadomości ani reguł w skrzynce – to ślady,
- zmień hasła do kluczowych kont z innego, czystego urządzenia,
- napisz do nas z tematem INCYDENT i krótkim opisem, co widzisz.
Najczęstsze incydenty, z którymi przychodzą firmy
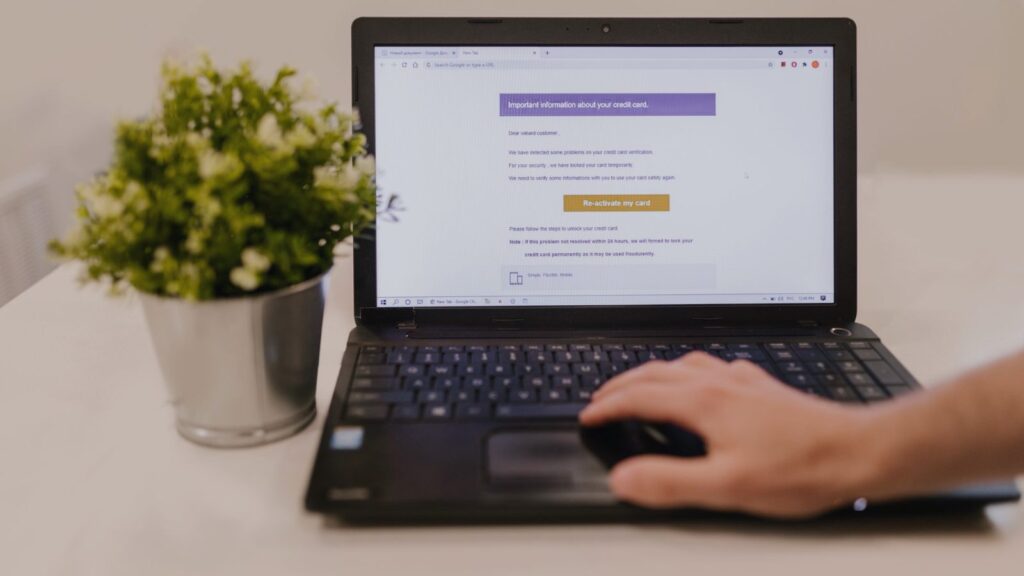
Ransomware, czyli zaszyfrowane pliki i serwery z żądaniem okupu. Przejęte skrzynki pocztowe i fałszywe faktury z podmienionym numerem konta – opisaliśmy to w artykule przejęta skrzynka pocztowa w firmie. Przejęte konta Microsoft 365, złośliwe oprogramowanie z załączników, włamania przez niezaktualizowane systemy wystawione do internetu.
Każdy z tych scenariuszy wymaga trochę innej kolejności działań, ale zasada jest wspólna: najpierw zatrzymać atak i zabezpieczyć ślady, dopiero potem sprzątać.
Zgłoszenia i terminy
Jeśli doszło do naruszenia danych osobowych, administrator ma 72 godziny na zgłoszenie do UODO, chyba że jest mało prawdopodobne, by skutkowało ryzykiem dla osób, których dane dotyczą. Podmioty kluczowe i ważne z ustawy o KSC wysyłają wczesne ostrzeżenie w 24 godziny od wykrycia incydentu poważnego i pełne zgłoszenie w 72 godziny – szczegóły w artykule incydent poważny w KSC. Każdy incydent można też zgłosić do CERT Polska przez incydent.cert.pl.
Czego nie robić
Nie przywracaj systemów do tej samej, niezabezpieczonej sieci, zanim nie zamkniesz drogi, którą wszedł atakujący, i nie sprawdzisz, czy kopia jest czysta – inaczej wróci tą samą drogą. Nie formatuj też dysków, zanim nie zabezpieczysz śladów. Nie negocjuj samodzielnie z przestępcami. Nie wysyłaj nowych haseł e-mailem, jeśli poczta mogła być przejęta. I nie zakładaj, że skoro antywirus „nic nie znalazł”, to problemu nie ma.
Co dzieje się po opanowaniu incydentu
Dostajesz raport: co się stało, od kiedy atakujący miał dostęp, co mogło wyciec, co zostało zgłoszone i co zmienić. Typowe zalecenia to MFA dla wszystkich kont, kopie zapasowe odcięte od sieci, ochrona stanowisk klasy EDR i stały monitoring SOC, który następnym razem zauważy atak wcześniej.
Najlepiej mieć plan przed incydentem
Firmy, które przećwiczyły scenariusz ataku, reagują szybciej i spokojniej, bo wiedzą, kto decyduje, kto dzwoni i gdzie są kopie. Jak wygląda takie ćwiczenie, opisaliśmy w artykule symulacja ataku ransomware w firmie.
Proces
Jak działamy przy incydencie
Od pierwszej wiadomości do raportu dla zarządu.
- 01 / zgłoszenie
Pierwszy kontakt
Ustalamy, co się dzieje i co odciąć.
- 02 / izolacja
Zatrzymanie ataku
Izolacja urządzeń, blokada kont i sesji.
- 03 / analiza
Ślady i odtworzenie
Ustalamy wektor ataku i przywracamy systemy.
- 04 / raport
Zgłoszenia i wnioski
UODO, CSIRT i plan zmian.
Efekt
Co zyskujesz
Spokojną, uporządkowaną reakcję zamiast działania na ślepo.
- Zatrzymany atak i odcięty dostęp
- Zabezpieczone ślady do analizy i zgłoszeń
- Firma z powrotem w pracy w ustalonej kolejności
- Zgłoszenia przygotowane na czas
- Raport dla zarządu i ubezpieczyciela
- Plan zmian, żeby nie powtórzyć incydentu
Odbudowę serwerów, kopie zapasowe i stałą administrację po incydencie prowadzi mIT group.
Backup danych w mIT group ↗FAQ
Pytania o reagowanie na incydenty
Dzieje się teraz? Napisz z tematem INCYDENT.
Co zrobić w pierwszych minutach po ataku?
Odłącz zainfekowane urządzenia od sieci, ale ich nie wyłączaj – w pamięci mogą być ślady potrzebne do analizy. Nie usuwaj plików i wiadomości, zapisz godzinę wykrycia i napisz do nas z tematem INCYDENT.
Czy warto zapłacić okup?
Nie zalecamy. Zapłata nie gwarantuje odzyskania danych ani tego, że dane nie zostaną opublikowane. Najpierw sprawdzamy, co da się odtworzyć z kopii zapasowych.
Pomagacie firmom, które nie są Waszymi klientami?
Napisz, nawet jeśli nie korzystasz jeszcze z naszych usług – od razu powiemy, czy i jak możemy pomóc. Klienci z monitoringiem SOC mają reakcję w ramach umowy, także poza godzinami pracy.
Czy incydent trzeba gdzieś zgłosić?
Często tak. Naruszenie danych osobowych zgłasza się do UODO w ciągu 72 godzin, a podmioty objęte KSC wysyłają wczesne ostrzeżenie do CSIRT w ciągu 24 godzin od wykrycia incydentu poważnego. Pomagamy ocenić, co trzeba zgłosić.
Ile trwa przywrócenie firmy do pracy?
Zależy głównie od tego, czy są sprawne kopie zapasowe i jak głęboko sięgnął atak. Pierwsze systemy zwykle wracają szybciej niż cała infrastruktura – kolejność ustalamy razem z firmą.
Powiązane
Zobacz także
Usługi, które najczęściej łączymy z reagowaniem na incydenty.
Zgłoś incydent
Coś się dzieje? Napisz od razu
W temacie wpisz INCYDENT, w treści opisz, co widzisz i od kiedy. Taka wiadomość od razu wyróżnia się w naszej skrzynce.
biuro@mitgroup.pl