Zmiana hasła to pierwsza rzecz, którą robi każdy po przejęciu skrzynki pocztowej. I bardzo często jedyna. Problem w tym, że atakujący, który miał dostęp do firmowej poczty choćby przez kilka dni, rzadko zostawia za sobą tylko hasło. Zostawia regułę w skrzynce, która po cichu przekazuje mu kopie wiadomości, aktywną sesję na swoim laptopie albo dodatkową metodę logowania. Hasło zmienione, a korespondencja dalej wypływa.
W sierpniu 2026 r. Centralne Biuro Zwalczania Cyberprzestępczości opisało grupę, która w ten sposób wyłudziła od polskich firm ponad 4 mln zł. Przestępcy przejmowali skrzynki, czytali korespondencję, czekali na prawdziwą fakturę i podmieniali w niej numer konta. Poniżej rozpisujemy, co zrobić w pierwszej godzinie, czego nie robić i jak sprawdzić, czy włamanie naprawdę się skończyło.
Najważniejsze w skrócie:
- Po wykryciu przejęcia najpierw odetnij dostęp (zablokuj konto albo zmień hasło i wyloguj wszystkie sesje), dopiero potem analizuj.
- Zmiana hasła nie usuwa reguł przekazywania poczty, haseł aplikacji ani dodanych przez atakującego metod MFA – trzeba je sprawdzić ręcznie.
- Natychmiast uprzedź kontrahentów i księgowość, że w najbliższych dniach mogą przyjść fałszywe prośby o zmianę numeru konta.
- Zabezpiecz logi logowań i audytu, zanim zaczniesz porządki – bez nich nie ustalisz, co wyciekło.
- Jeśli w skrzynce były dane osobowe, liczy się 72 godziny na ocenę i ewentualne zgłoszenie do UODO.
Mapa artykułu
Spis treści
Po czym poznać, że ktoś przejął firmową skrzynkę?
Najczęściej nie poznaje się tego po samej skrzynce, tylko po reakcji kogoś z zewnątrz. Kontrahent pyta, dlaczego zmieniliście numer konta. Klient dzwoni z pytaniem o dziwny link w wiadomości od Was. Albo serwer pocztowy blokuje wysyłkę, bo z konta poszło kilkaset wiadomości w godzinę.
Microsoft w dokumentacji Defender for Office 365 wymienia sygnały, które warto znać na pamięć:
- nowe reguły skrzynki odbiorczej – zwłaszcza takie, które przekazują wiadomości na obcy adres albo przenoszą je do folderów, do których nikt nie zagląda (Kanały RSS, Notatki, Wiadomości-śmieci),
- przekazywanie poczty na zewnętrzny adres ustawione w ostatnim czasie,
- wiadomości w Elementach wysłanych lub Usuniętych, których nikt nie pamięta,
- znikające e-maile, szczególnie te z fakturami i potwierdzeniami płatności,
- częste zmiany hasła i niewyjaśnione blokady konta,
- skrzynka zablokowana do wysyłki z powodu podejrzenia spamu.
Jedna rzecz, która zaskakuje najbardziej: w ataku na faktury przestępca nie musi niczego wysyłać z Twojej skrzynki. Wystarczy, że czyta. Prawdziwą fakturę kasuje regułą, a podrobioną wysyła z adresu łudząco podobnego do Waszego. Dlatego „nic dziwnego nie wychodziło” nie znaczy, że wszystko jest w porządku.
Pierwsza godzina: kolejność ma znaczenie
W panice łatwo zacząć od sprzątania. To błąd – usunięte reguły i wiadomości to też ślady, które później będą potrzebne. Rozsądna kolejność wygląda tak:
- Odetnij dostęp. Najbezpieczniej tymczasowo zablokować konto. Jeśli nie możesz, zmień hasło na nowe, niepowtarzalne – i nie wysyłaj go e-mailem, bo atakujący może wciąż czytać pocztę.
- Wyloguj wszystkie sesje. Sama zmiana hasła nie zawsze kończy aktywne sesje i tokeny. W Microsoft 365 administrator unieważnia je jednym poleceniem lub w panelu Entra ID.
- Sprawdź metody logowania. Usuń telefony, aplikacje i klucze, których użytkownik nie dodawał. Atakujący lubi dopisać własną metodę MFA, żeby wrócić po zmianie hasła.
- Zabezpiecz logi. Wyeksportuj dziennik logowań (adresy IP, kraje, godziny) i dziennik audytu skrzynki od dnia, w którym coś zaczęło się dziać.
- Zadzwoń do księgowości i kluczowych kontrahentów. Telefonicznie, nie mailem. Wstrzymajcie płatności, w których w ostatnich tygodniach zmieniał się numer konta.
- Jeśli pieniądze już wyszły – natychmiast kontakt z bankiem (szansa na zatrzymanie przelewu maleje z każdą godziną) i zawiadomienie na policję.
Dopiero po tych krokach przychodzi czas na dokładne sprawdzenie skrzynki.
Czego nie załatwia zmiana hasła
Tę sekcję warto przeczytać nawet wtedy, gdy hasło zostało już zmienione. Po resecie hasła w skrzynce mogą dalej działać:
| Co zostaje po atakującym | Dlaczego to groźne | Co zrobić |
|---|---|---|
| Reguły skrzynki (także ukryte) | Przekazują kopie poczty lub kasują wybrane wiadomości, np. faktury | Przejrzeć wszystkie reguły, również te widoczne tylko z poziomu administratora |
| Przekazywanie na adres zewnętrzny | Cała poczta trafia też do atakującego | Wyłączyć i zablokować przekazywanie na zewnątrz w całej organizacji |
| Hasła aplikacji | Nie resetują się razem z hasłem konta | Usunąć wszystkie i wygenerować nowe tylko tam, gdzie są potrzebne |
| Dodane metody MFA | Pozwalają zalogować się mimo nowego hasła | Usunąć nieznane urządzenia i numery |
| Zgody dla aplikacji | Złośliwa aplikacja z dostępem do skrzynki działa niezależnie od hasła | Odebrać uprawnienia aplikacjom, których nikt nie zna |
| Uprawnienia administracyjne | Atakujący mógł nadać sobie szersze role | Sprawdzić przypisane role i cofnąć zbędne |
Szczególnie zdradliwa jest reguła przekazywania. Wygląda niewinnie, bywa nazwana kropką albo jedną literą i potrafi działać tygodniami po tym, jak firma uznała sprawę za zamkniętą.
Faktura z podmienionym numerem konta – jak działają przestępcy
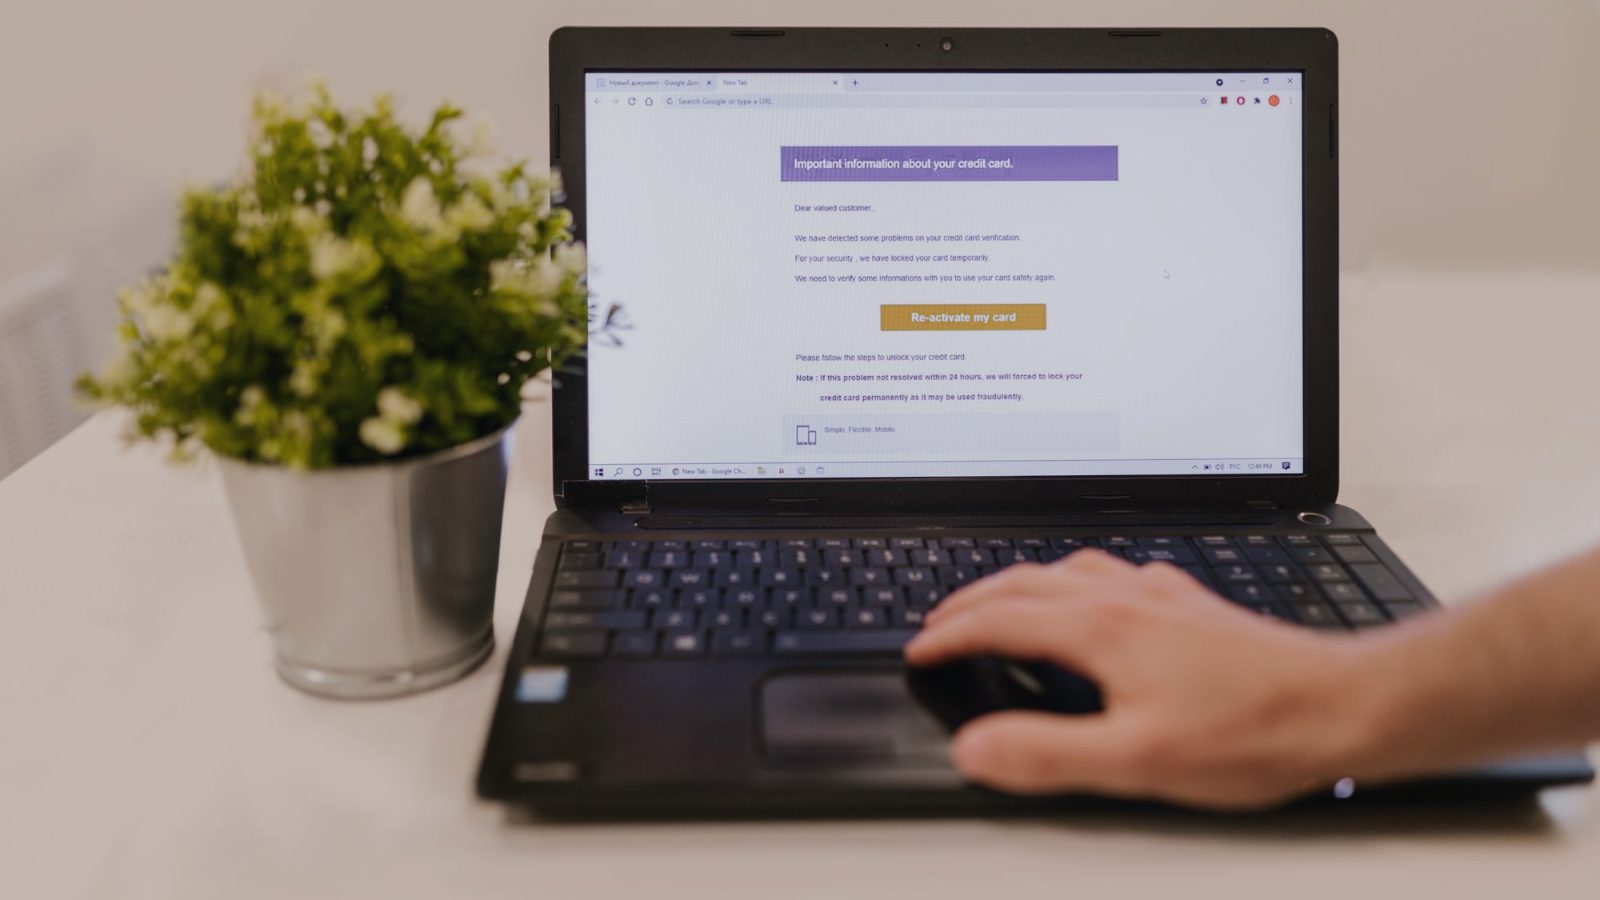
Schemat opisany przez CBZC jest prosty i dlatego skuteczny. Przestępcy przejmowali dostęp do firmowej poczty i śledzili korespondencję: kto z kim współpracuje i kiedy przychodzą faktury. Gdy pojawiała się prawdziwa faktura, ukrywali ją i podmieniali w niej numer rachunku na własny. Same skrzynki najczęściej przejmuje się przez phishing albo hasła z wycieków.
Serwis gov.pl w bazie wiedzy o oszustwach BEC zwraca uwagę, że te ataki rzadko są techniczne. Działają, bo grają presją czasu, autorytetem i poufnością – „prezes prosi o pilny przelew, nie rozmawiaj o tym z nikim”. Najprostsza ochrona też nie jest techniczna: każdą zmianę numeru konta potwierdzać telefonicznie, pod numerem z umowy, a nie z wiadomości.
Czy trzeba to gdzieś zgłosić?
To zależy od tego, co było w skrzynce i kim jest Twoja firma:
- RODO – jeśli w poczcie były dane osobowe (a prawie zawsze są), administrator ma 72 godziny od stwierdzenia naruszenia na zgłoszenie do UODO, chyba że naruszenie nie powoduje ryzyka dla osób, których dane dotyczą. Decyzję i jej uzasadnienie trzeba udokumentować.
- Ustawa o KSC – podmioty kluczowe i ważne oceniają, czy to incydent poważny. Jeśli tak, wczesne ostrzeżenie trzeba wysłać w 24 godziny od wykrycia. Szczegóły opisaliśmy w tekście o zgłaszaniu incydentu poważnego w KSC.
- CERT Polska – każdy incydent można zgłosić przez incydent.cert.pl, niezależnie od obowiązków prawnych.
- Policja i bank – gdy doszło do przelewu na konto przestępców.
Jak zamknąć furtkę na przyszłość
Po incydencie łatwo o długą listę zakupów. W praktyce większość ataków na pocztę zatrzymuje kilka rzeczy zrobionych porządnie:
- MFA odporne na phishing dla wszystkich, a nie tylko dla zarządu – w pierwszej kolejności dla księgowości i działu zakupów,
- blokada automatycznego przekazywania poczty na adresy zewnętrzne w całej organizacji,
- alerty o nowych regułach skrzynki i logowaniach z nietypowych krajów,
- bramka bezpieczeństwa poczty – o tym, jak działa, piszemy w artykule Email Security Gateway – co to jest,
- procedura weryfikacji zmian numerów kont znana każdemu, kto zleca przelewy,
- testy phishingowe, które pokazują, kto w firmie kliknie – zanim zrobi to naprawdę.
Jak pomagamy po przejęciu poczty
Gdy firma zgłasza się do nas z przejętą skrzynką (więcej o tym, jak działamy, na stronie reagowanie na incydenty), zaczynamy od odcięcia dostępu i zabezpieczenia logów, a dopiero potem ustalamy, od kiedy atakujący miał dostęp i co widział. Sprawdzamy reguły, sesje, aplikacje i metody logowania na wszystkich kontach, a nie tylko na tym jednym. Na koniec dostajesz krótki raport: co się stało, co wyciekło, czy trzeba coś zgłosić i co zmienić, żeby się nie powtórzyło.
Jeśli dzieje się to teraz, napisz na adres podany na naszej stronie kontaktowej wiadomość z tematem zaczynającym się od słowa INCYDENT.
FAQ – przejęta skrzynka pocztowa
Czy wystarczy zmienić hasło do skrzynki?
Nie. Zmiana hasła nie usuwa reguł przekazywania, haseł aplikacji, dodanych metod MFA ani zgód dla aplikacji. Trzeba też unieważnić aktywne sesje.
Skąd wiadomo, co wyciekło?
Z dzienników logowań i audytu skrzynki. Pokazują, z jakich adresów i kiedy ktoś się logował, które wiadomości otwierał i jakie reguły zakładał. Dlatego logi trzeba zabezpieczyć przed sprzątaniem.
Czy bank może zatrzymać przelew na konto oszustów?
Czasem tak, ale liczą się godziny. Im szybciej bank odbiorcy dostanie informację o oszustwie, tym większa szansa na zablokowanie środków. Równolegle trzeba złożyć zawiadomienie na policji.
Czy przejęcie poczty trzeba zgłosić do UODO?
Jeśli w skrzynce były dane osobowe i naruszenie może powodować ryzyko dla tych osób – tak, w ciągu 72 godzin od jego stwierdzenia. Gdy ryzyka nie ma, zgłoszenie nie jest wymagane, ale decyzję trzeba udokumentować.
Jak najczęściej przestępcy przejmują firmową pocztę?
Najczęściej przez phishing (fałszywa strona logowania), hasło z wycieku użyte w kilku serwisach albo brak MFA. Rzadziej przez złośliwe oprogramowanie na komputerze użytkownika.