W dobie cyfryzacji usług publicznych, bezpieczeństwo informacji w samorządach terytorialnych nabiera kluczowego znaczenia. Dane osobowe obywateli, dokumenty administracyjne, systemy zarządzania – wszystko to funkcjonuje w infrastrukturze informatycznej, która musi być odpowiednio zabezpieczona. Niestety, jak pokazuje najnowszy raport Najwyższej Izby Kontroli (NIK) z kwietnia 2025 roku, polskie samorządy są nieprzygotowane na współczesne zagrożenia cybernetyczne.
Alarmujące wnioski z kontroli NIK – stan bezpieczeństwa IT w gminach i powiatach
Gdzie przeprowadzono kontrolę?
NIK przeprowadziła kontrolę w sześciu jednostkach samorządu terytorialnego:
- Starostwo Powiatowe w Ostrołęce
- Starostwo Powiatowe w Sochaczewie
- Urząd Miasta Józefów
- Urząd Miasta Otwock
- Urząd Miasta Żyrardów
- Urząd Miasta Szydłowiec
Najważniejsze ustalenia raportu
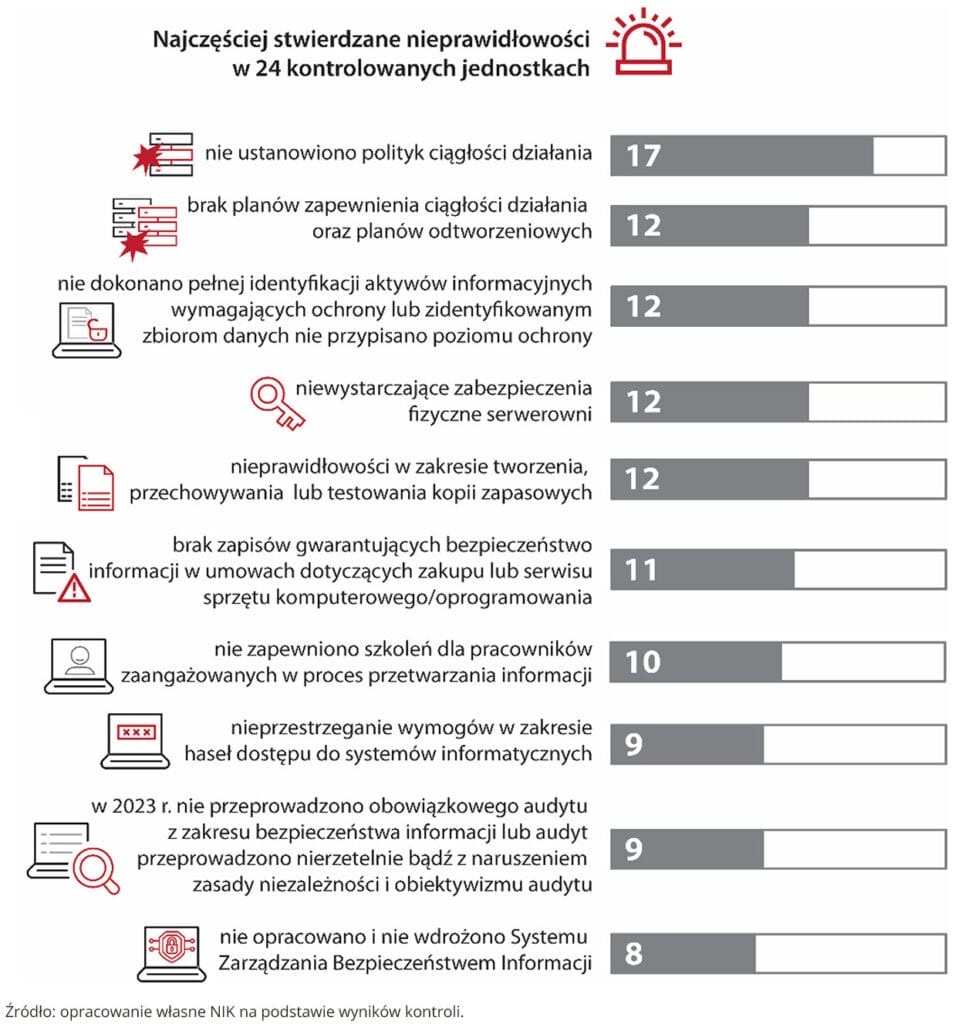
Kontrola wykazała poważne braki systemowe i organizacyjne. Do najczęstszych uchybień należą:
- Brak strategii cyberbezpieczeństwa – jednostki nie posiadają dokumentów definiujących politykę bezpieczeństwa informacji.
- Nieaktualne oprogramowanie – w wielu urzędach wciąż funkcjonują systemy, które nie otrzymują aktualizacji bezpieczeństwa.
- Brak planów ciągłości działania – urzędy nie wiedzą, jak reagować w przypadku cyberataku, awarii lub wycieku danych.
- Niski poziom wiedzy pracowników – brak obowiązkowych szkoleń z zakresu cyberzagrożeń.
- Słaba ochrona danych osobowych – niedopasowane procedury RODO oraz brak regularnych audytów.
Skutki zaniedbań – co grozi samorządom?
Zaniedbania w zakresie cyberbezpieczeństwa mogą mieć daleko idące konsekwencje:
- Wycieki danych osobowych mieszkańców
- Paraliż funkcjonowania urzędu
- Utrata zaufania społecznego
- Kary finansowe (np. za naruszenia RODO)
- Utrata danych i dokumentów bez możliwości ich odzyskania
W czasach, gdy ataki typu ransomware czy phishing są codziennością, brak przygotowania jest poważnym ryzykiem operacyjnym.
Rekomendacje NIK – co powinny zrobić samorządy?
NIK przedstawiła konkretne zalecenia, które powinny zostać pilnie wdrożone przez wszystkie JST (jednostki samorządu terytorialnego):
1. Opracowanie i wdrożenie polityk bezpieczeństwa informacji
Dokumentacja powinna obejmować:
- politykę haseł
- zarządzanie uprawnieniami
- zasady tworzenia kopii zapasowych
- reagowanie na incydenty
2. Przegląd i aktualizacja infrastruktury IT
Systemy operacyjne, serwery, oprogramowanie użytkowe – wszystko powinno być na bieżąco aktualizowane i zabezpieczone.
3. Wdrożenie planów ciągłości działania (BCP)
Każda jednostka musi wiedzieć, co robić w przypadku cyberataku, awarii czy sabotażu.
4. Obowiązkowe szkolenia dla pracowników
Cyberbezpieczeństwo zaczyna się od ludzi. Każdy urzędnik powinien umieć rozpoznać próbę phishingu czy znać procedury reagowania.
Jak mitsecurity może pomóc samorządom?
Jako firma specjalizująca się w cyberbezpieczeństwie sektora publicznego, oferujemy kompleksowe wsparcie dla samorządów i instytucji publicznych:
Audyt bezpieczeństwa IT
Przeprowadzamy szczegółową analizę obecnej sytuacji: inwentaryzujemy infrastrukturę, oceniamy ryzyka i przedstawiamy konkretne rekomendacje.
Tworzenie polityk bezpieczeństwa
Pomagamy opracować pełen zestaw dokumentów wymaganych przez standardy ISO/RODO/KRI – dostosowanych do realiów jednostek samorządowych.
Szkolenia i warsztaty
Prowadzimy praktyczne szkolenia dla urzędników – od podstawowych zagadnień po zaawansowane scenariusze reagowania.
Wsparcie we wdrażaniu zabezpieczeń
Doradzamy i wspieramy wdrażanie rozwiązań technicznych – backupów, firewalli, szyfrowania, MFA, EDR i innych.
Podsumowanie – czas działać, zanim będzie za późno
Raport NIK jasno pokazuje, że samorządy muszą potraktować cyberbezpieczeństwo jako strategiczny priorytet. Opóźnienia w działaniu mogą mieć dramatyczne skutki – zarówno prawne, jak i wizerunkowe. Zachęcamy wszystkie jednostki administracji lokalnej do skorzystania z naszego doświadczenia – razem możemy stworzyć bezpieczne cyfrowe samorządy.
Źródło:
Najwyższa Izba Kontroli – Cyberbezpieczeństwo w samorządach kuleje (2025)