Bezpieczna siec Wi-Fi w firmie to podstawa
Bezpieczna sieć Wi-Fi to dziś podstawa każdej nowoczesnej firmy. Choć większość przedsiębiorców zdaje sobie sprawę z konieczności stosowania zabezpieczeń, to w praktyce wiele firm nadal popełnia błędy, które narażają dane na kradzież, szpiegostwo przemysłowe czy ataki ransomware. Co gorsza, te błędy są często banalnie proste – a ich eliminacja może zająć zaledwie kilka minut. W tym poradniku opisujemy 5 najczęstszych błędów popełnianych w zakresie zabezpieczeń sieci Wi-Fi w firmach oraz doradzamy, jak ich skutecznie unikać. Zadbaj o swoją sieć z pomocą ekspertów mIT Security – mitsecurity.pl.
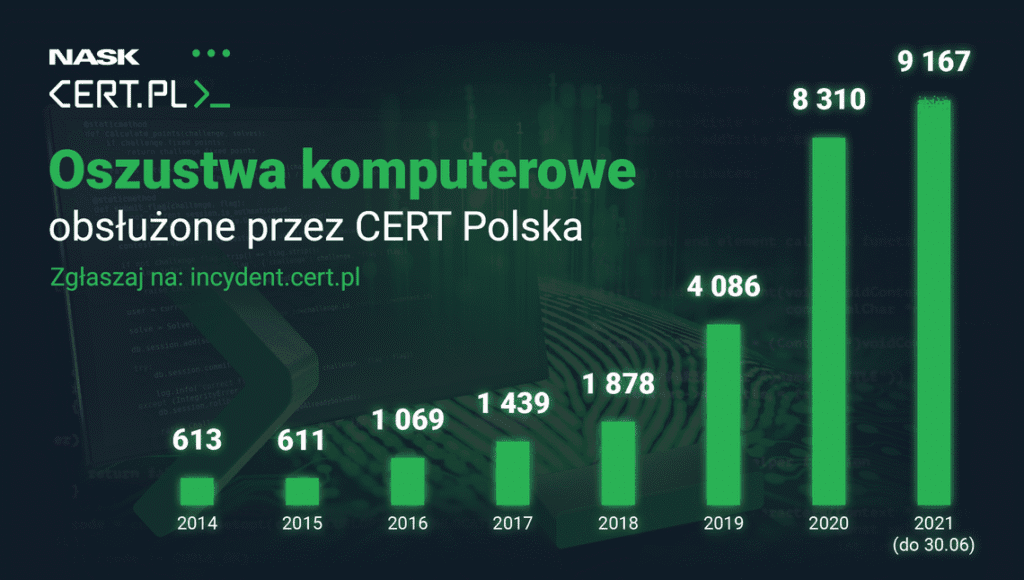
Niezabezpieczone lub źle skonfigurowane sieci Wi-Fi to jeden z częstszych wektorów ataku wskazywanych w rekomendacjach CERT Polska. Atakujący, który uzyska dostęp do firmowej sieci bezprzewodowej, może przechwytywać ruch sieciowy, atakować inne urządzenia w tej samej sieci lub uzyskać punkt wejścia do wewnętrznej infrastruktury IT.
1. Brak zmiany domyślnych danych logowania do routera
Jednym z najczęstszych i zarazem najgroźniejszych błędów jest pozostawienie domyślnych danych logowania do panelu administracyjnego routera. Wiele urządzeń Wi-Fi jest dostarczanych z hasłami typu „admin/admin” lub „admin/1234”, co czyni je łatwym celem dla cyberprzestępców korzystających z botów skanujących sieć. Wystarczy kilka minut, by osoba z podstawową wiedzą informatyczną przejęła pełną kontrolę nad firmową siecią.
Co więcej, w przypadku niektórych urządzeń dostęp do panelu zarządzania możliwy jest zdalnie – co dodatkowo zwiększa ryzyko. Dlatego pierwszym krokiem po uruchomieniu nowego routera powinno być ustawienie silnego, unikalnego hasła oraz wyłączenie zdalnego dostępu do konfiguracji, o ile nie jest on niezbędny. Zalecamy także zmianę domyślnej nazwy użytkownika, jeśli tylko urządzenie na to pozwala. Pamiętaj, że nawet najlepiej szyfrowana sieć nie będzie bezpieczna, jeśli ktoś może łatwo zalogować się do panelu administratora i zmienić konfigurację urządzenia.
2. Brak aktualizacji oprogramowania urządzeń sieciowych
Aktualizacje firmware’u to temat często bagatelizowany, a przecież producenci regularnie publikują łatki bezpieczeństwa usuwające wykryte luki. Wiele firm przez lata używa routerów, access pointów czy kontrolerów sieciowych z przestarzałym oprogramowaniem, ignorując aktualizacje dostępne na stronie producenta. To poważne zaniedbanie – niezałatana luka może pozwolić hakerowi na przejęcie urządzenia, podsłuchiwanie ruchu sieciowego, a nawet atakowanie innych urządzeń w sieci.

Skontaktuj się
Nasi specjaliści z przyjemnością doradzą w wyborze odpowiedniego rozwiązania, dostosowanego do Twoich potrzeb.
ㅤ
W praktyce proces aktualizacji jest prosty: wystarczy zalogować się do panelu administracyjnego urządzenia, sprawdzić dostępność nowej wersji firmware’u i uruchomić instalację. W większości przypadków trwa to kilka minut, a pozwala uniknąć kosztownych problemów związanych z utratą danych czy przestojami w pracy firmy. Pamiętaj, że profesjonalne audyty bezpieczeństwa, takie jak oferowane przez mIT Security, obejmują także analizę aktualności oprogramowania sprzętu sieciowego.
3. Słabe szyfrowanie lub brak szyfrowania sieci Wi-Fi
Kolejnym poważnym błędem jest używanie przestarzałych lub niewystarczających metod szyfrowania sieci. Wciąż zdarza się, że firmy korzystają z zabezpieczeń WEP lub WPA, które już od lat uważane są za niewystarczające. Nawet przeciętny cyberprzestępca może złamać takie szyfrowanie w ciągu kilkunastu minut. Zalecanym standardem jest obecnie WPA3, a jeśli urządzenie go nie obsługuje, przynajmniej WPA2 z silnym hasłem powinno być absolutnym minimum.
Oprócz samego rodzaju szyfrowania, kluczowe jest także ustalenie odpowiedniego hasła dostępowego. Nie powinno ono zawierać żadnych danych firmowych, nazw miejscowości czy prostych ciągów znaków typu „12345678”. Dobrym rozwiązaniem są hasła generowane losowo, o długości minimum 12 znaków, z uwzględnieniem małych i wielkich liter, cyfr oraz znaków specjalnych.
ㅤ
4. Brak segmentacji sieci i oddzielenia głównych zasobów od gości
Udostępnianie jednej sieci Wi-Fi wszystkim użytkownikom, w tym gościom, pracownikom zdalnym czy dostawcom, to poważne naruszenie zasad bezpieczeństwa. W przypadku naruszenia zabezpieczeń przez jedno z tych źródeł, cała infrastruktura firmy może zostać zagrożona. Dlatego warto stosować segmentację sieci, czyli wydzielanie osobnych sieci VLAN dla różnych grup użytkowników i urządzeń.
Na przykład: sieć główna powinna być przeznaczona wyłącznie dla komputerów pracowników i serwerów firmowych, natomiast goście powinni otrzymywać dostęp jedynie do internetu, bez możliwości komunikacji z innymi zasobami. Taki podział może skutecznie ograniczyć skutki ewentualnego ataku i zabezpieczyć kluczowe dane przed wyciekiem.
5. Brak monitoringu i audytów bezpieczeństwa sieci Wi-Fi
Ostatni błąd jest bardziej strategiczny, ale niezwykle istotny. Brak regularnego monitorowania działania sieci i przeprowadzania audytów bezpieczeństwa powoduje, że firma nie ma wiedzy o potencjalnych zagrożeniach i łamaniu polityk dostępu. Współczesne systemy zabezpieczające pozwalają na bieżące rejestrowanie aktywności w sieci, wykrywanie nieautoryzowanych urządzeń, a nawet alertowanie administratora o podejrzanych zachowaniach.
Zalecane jest regularne przeprowadzanie testów penetracyjnych oraz audytów bezpieczeństwa, szczególnie po zmianie sprzętu lub rozbudowie infrastruktury. mIT Security oferuje kompleksowe usługi w tym zakresie, pomagając firmom uniknąć kosztownych incydentów i budować odporną, bezpieczną sieć bezprzewodową.