

Dyrektywa NIS2 (Network and Information Systems Directive 2) to zaktualizowane unijne przepisy dotyczące cyberbezpieczeństwa, które znacząco wpływają na sposób funkcjonowania wielu firm — nie tylko z sektora IT. Szczególnie istotnym elementem NIS2 są nowe wytyczne finansowe, które mają zapewnić lepszą odporność organizacji na incydenty bezpieczeństwa.
W tym artykule wyjaśniamy, czym dokładnie są te wytyczne, jakie firmy muszą się do nich dostosować, jakie zmiany czekają działy finansowe i zarządy oraz jak odpowiednio się przygotować.
Czym jest dyrektywa NIS2?
NIS2 – następca NIS1
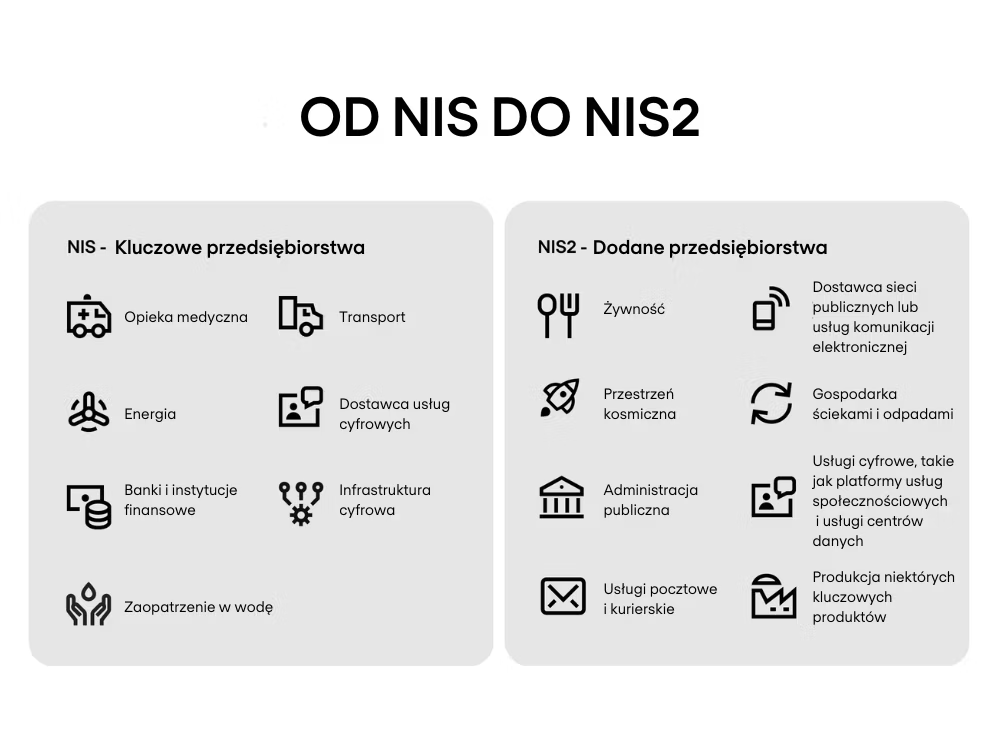
Dyrektywa NIS2, przyjęta przez Parlament Europejski w 2022 roku, zastępuje wcześniejszą dyrektywę NIS z 2016 r. Jej celem jest wzmocnienie ogólnoeuropejskiej ochrony systemów informacyjnych i reagowanie na rosnące zagrożenia cybernetyczne.
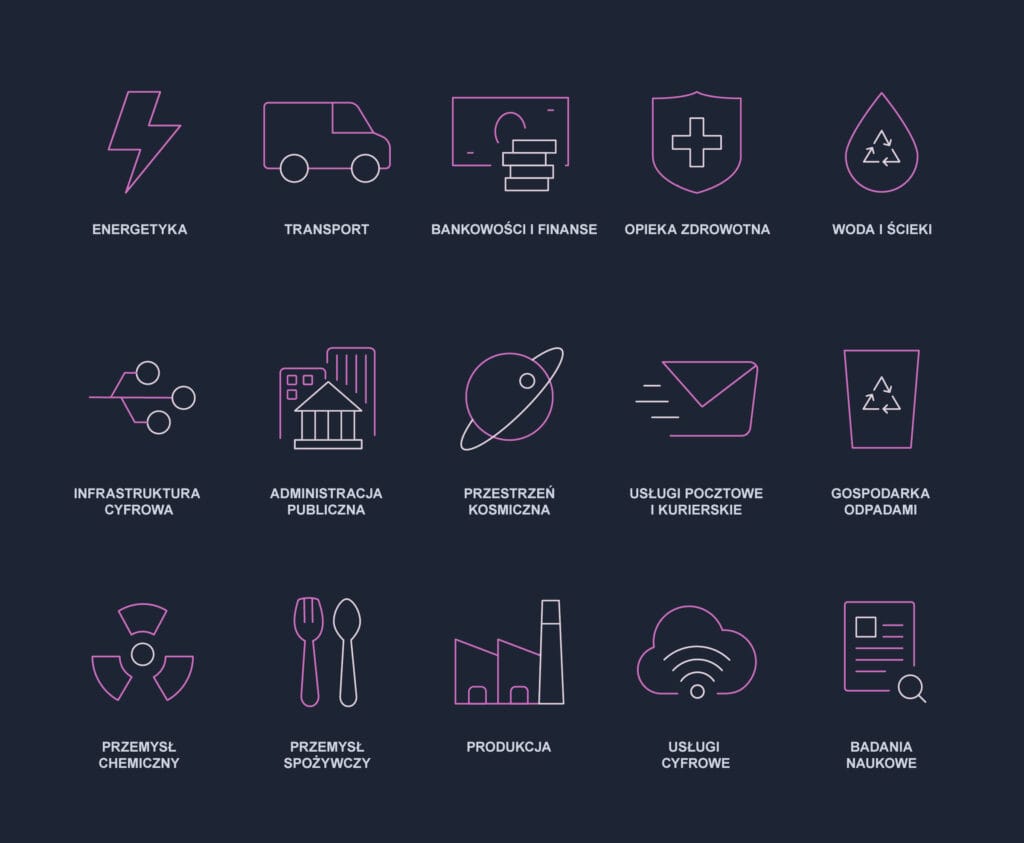
Nowe regulacje obejmują szerszy zakres podmiotów – nie tylko kluczowe sektory, jak energetyka czy zdrowie, ale też wiele firm z branży finansowej, e-commerce czy usług cyfrowych.
Kogo dotyczy NIS2?
Dyrektywa dotyczy firm średnich i dużych, zatrudniających ponad 50 pracowników lub osiągających roczny obrót powyżej 10 mln euro. Kluczowe sektory, objęte dodatkowymi wymaganiami, to m.in.:
- Bankowość i finanse
- Infrastruktura cyfrowa
- Usługi chmurowe
- Zarządzanie danymi
- Telekomunikacja
- Ochrona zdrowia
Nowe obowiązki finansowe wynikające z NIS2
Obowiązek inwestycji w cyberbezpieczeństwo
Jedną z kluczowych zmian jest wymóg odpowiedniego finansowania działań związanych z cyberbezpieczeństwem. Firmy muszą zapewnić nie tylko technologie, ale również procedury, szkolenia i plany ciągłości działania.
Przykładowe inwestycje wymagane przez NIS2:
- Audyty bezpieczeństwa IT
- Systemy wykrywania zagrożeń (SIEM, IDS/IPS)
- Szkolenia pracowników z zakresu cyberzagrożeń
- Plany reagowania na incydenty (IRP)
Odpowiedzialność zarządów i członków kierownictwa
NIS2 wprowadza także osobistą odpowiedzialność zarządu za wdrożenie polityki bezpieczeństwa. Brak reakcji może skutkować sankcjami finansowymi, a nawet odpowiedzialnością karną.
Zarząd musi:
- Zatwierdzać strategię cyberbezpieczeństwa
- Regularnie otrzymywać raporty o ryzykach
- Reagować na incydenty zgodnie z procedurami
Budżet i dokumentacja kosztów
Nowe przepisy nakładają obowiązek tworzenia dedykowanych budżetów bezpieczeństwa IT. Wydatki te powinny być udokumentowane i uzasadnione — zarówno na potrzeby audytów wewnętrznych, jak i ewentualnych kontroli organów nadzorczych.
Jak przygotować firmę do wdrożenia NIS2?
1. Przeprowadzenie analizy ryzyka
Każda firma powinna rozpocząć od kompleksowej analizy ryzyk IT, która uwzględnia potencjalne skutki incydentów na operacje finansowe, dane klientów oraz ciągłość działania.
2. Określenie budżetu na cyberbezpieczeństwo
Należy przygotować roczny plan wydatków IT powiązany z ryzykami. Dobrą praktyką jest przypisanie budżetu do konkretnych projektów: np. wdrożenia systemów EDR, testów penetracyjnych czy outsourcingu SOC.
3. Zbudowanie polityki bezpieczeństwa
Dokument ten powinien obejmować:
- Strukturę zarządzania cyberbezpieczeństwem
- Role i odpowiedzialności
- Procedury reagowania na incydenty
- Szkolenia i świadomość pracowników
4. Wdrożenie monitorowania i raportowania
Raporty z systemów bezpieczeństwa muszą być regularnie analizowane i przedstawiane zarządowi. Wskazane jest także prowadzenie dokumentacji zmian, incydentów i audytów.
Jakie sankcje grożą za nieprzestrzeganie NIS2?
Za niewywiązanie się z obowiązków dyrektywy NIS2 przewidziano surowe kary:
- Kary finansowe do 10 milionów euro lub 2% globalnego obrotu
- Zawieszenie działalności w szczególnych przypadkach
- Odpowiedzialność indywidualna członków zarządu
Dlatego firmy powinny potraktować temat priorytetowo i nie odkładać działań na ostatnią chwilę.
Jak może pomóc firma doradcza w zakresie IT security?
Współpraca z wyspecjalizowanym partnerem, takim jak mIT Security, to sposób na szybkie i skuteczne dostosowanie się do nowych wymagań NIS2. Zakres możliwego wsparcia:
- Audyt bezpieczeństwa i analiza ryzyka
- Przygotowanie polityk i procedur
- Wdrożenie odpowiednich technologii
- Szkolenia pracowników i zarządu
- Stałe doradztwo i monitorowanie zgodności
Dyrektywa NIS2 to nie tylko dokument prawny, ale również sygnał, że cyberbezpieczeństwo musi stać się integralną częścią strategii finansowej i operacyjnej firmy. Nowe obowiązki wymagają przemyślanych działań — od analizy ryzyka, przez budżetowanie, aż po edukację zarządów.
Jeśli chcesz mieć pewność, że Twoja organizacja spełnia wymagania NIS2 i unika ryzyka kar finansowych, skontaktuj się z nami. Zespół ekspertów mIT Security pomoże Ci bezpiecznie przejść przez ten proces.