

Mapa artykułu
Spis treści
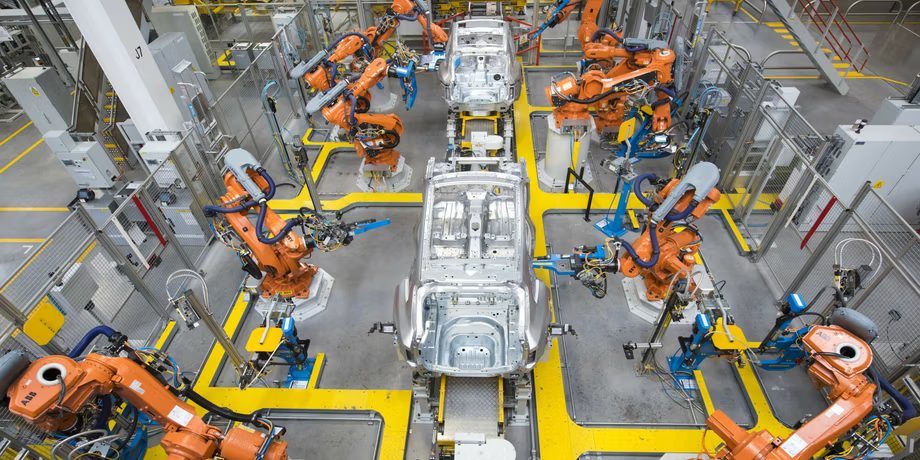
Niedawne zdarzenie — opisane w mediach jako najkosztowniejszy cyberatak w historii danego kraju — uderzyło w dużego producenta motoryzacyjnego i wywołało lawinę konsekwencji: od przestojów produkcyjnych po stratę setek milionów funtów. Szacunki strat gospodarczych sięgają około 1,9 miliarda funtów, co pokazuje, jak dramatyczne skutki może mieć jedno zdarzenie w łańcuchu dostaw i operacji firmy.
To ostrzeżenie nie dotyczy tylko koncernów z wielkimi halami produkcyjnymi — dotyczy wszystkich, którzy utrzymują serwery, systemy ERP, bazy danych klientów czy zdalne połączenia dostawców. Poniżej znajdziesz najważniejsze lekcje z tego incydentu oraz praktyczny plan działań dla przedsiębiorstw zarówno klasy enterprise, jak i małych i średnich (SMB).
Co się stało i dlaczego to jest ważne (krótkie przypomnienie faktów)
Ataki na sektor motoryzacyjny rosną — badania branżowe i raporty wskazują na istotny wzrost liczby incydentów skierowanych w ten sektor, a koszty z nimi związane dramatycznie rosną. Sektor staje się atrakcyjny dla przestępców ze względu na krytyczność procesów produkcyjnych, złożone łańcuchy dostaw i coraz większą zależność od systemów cyfrowych.
Najważniejsze lekcje (co powinien zrobić każdy zarząd i CIO)
1. Zakładaj, że prędzej czy później zostaniesz zaatakowany — planuj na to.
Nie chodzi o tworzenie paniki, ale o realistyczne podejście: strategia „to się nam nie przytrafi” to pewna droga do kryzysu. Buduj odporność (resilience) na poziomie procesów, ludzi i technologii.
2. Segmentacja sieci i zasada najmniejszych uprawnień
Gdy atakujący dostanie się do jednego segmentu, brak podziałów umożliwia szybkie przemieszczanie się po sieci i eskalację szkód. Dziel systemy produkcyjne, biurowe i dostawców, stosując firewalle warstwy wewnętrznej i polityki mikrosegmentacji.
3. Uprzywilejowane konto = cel numer jeden
Kontrola i ograniczenie dostępu administracyjnego (IAM, MFA, PIM) oraz monitorowanie aktywności uprzywilejowanych kont to absolutny priorytet.
4. Backup to nie tylko kopia — to proces odtwarzania
Posiadanie kopii nie wystarczy. Trzeba regularnie testować procedury przywracania (RTO/RPO), izolować kopie od środowiska produkcyjnego i planować scenariusze ransomware.
5. Widoczność i szybka reakcja (EDR + SIEM + SOAR)
Szybkie wykrycie i automatyczna reakcja skracają czas obecności atakującego i zmniejszają szkody. Telemetria serwerów, logi sieciowe i rozwiązania endpointowe muszą być zintegrowane.
6. Zarządzanie łańcuchem dostaw i aktualizacje firmware
Nie tylko własne systemy są narażone — atak może wejść przez dostawcę oprogramowania lub sprzętu. Weryfikujcy dostawców, stosuj podpisy cyfrowe i procedury kontroli aktualizacji.
7. Ćwiczenia i plan reakcji (IR)
Praktyczne ćwiczenia (tabletop, red/blue team) pokazują rzeczywiste luki w planach i uczą szybkiego, skoordynowanego reagowania.
(Te punkty odzwierciedlają obserwacje z analiz dużych incydentów i raportów branżowych).
10 szybkich kroków, które możesz wdrożyć już teraz
- Przeprowadź szybki audyt kont uprzywilejowanych i włącz MFA.
- Wdroż polityki segmentacji sieci i izolacji maszyn krytycznych.
- Zainstaluj/udoskonal EDR na wszystkich krytycznych końcówkach.
- Skonsoliduj logi w SIEM i skonfiguruj alerty krytyczne (bez zwłoki).
- Przetestuj pełne przywracanie z backupów (co najmniej raz na kwartał).
- Wprowadź polityki aktualizacji firmware z testami podpisów.
- Zautomatyzuj procesy reagowania (SOAR) dla najczęstszych scenariuszy.
- Przygotuj i przećwicz plan BCP/DR — uwzględnij dostawców i alternatywne linie produkcyjne.
- Szkolenia personelu — phishing, SOC awareness, procedury eskalacji.
- Zrób przegląd umów z dostawcami — SLA, wymogi bezpieczeństwa, audyty.
Dla kogo to jest — enterprise i SMB
Dla dużych przedsiębiorstw (enterprise) priorytetem będzie integracja narzędzi, pełne monitorowanie 24/7, dedykowany SOC i audyty łańcucha dostaw. Dla małych i średnich firm najlepszą strategią jest priorytetyzacja ryzyk: skoncentruj się na kontach uprzywilejowanych, backupie i podstawowej segmentacji sieci — to najczęściej wystarczające działania, by znacząco obniżyć ryzyko.
Raporty branżowe wyraźnie pokazują, że ataki na sektor motoryzacyjny i powiązane łańcuchy dostaw rosną — zarówno liczebnie, jak i kosztowo — więc proaktywność opłaca się każdemu.
Wezwanie do działania — jak możemy pomóc
Jeżeli prowadzisz firmę produkcyjną, dostawcę części, działasz w e-commerce lub zarządzasz infrastrukturą IT — nie czekaj na incydent. Oferujemy:
- Audyty bezpieczeństwa i testy penetracyjne dostosowane do branży motoryzacyjnej,
- Projekt i wdrożenie segmentacji sieci, IAM i backupów odpornych na ransomware,
- Integrację EDR/SIEM/SOAR i tworzenie procedur IR oraz ćwiczeń tabletop,
- Pakiety wsparcia dla SMB: szybkie hardeningi, szkolenia i skonfigurowane backupy.
Skontaktuj się z nami na [formularz kontaktowy / email / telefon] — przeprowadzimy bezpłatną wstępną analizę ryzyka i zaproponujemy plan działań dopasowany do Twojej firmy.
FAQ — najczęściej zadawane pytania
1. Czy małe firmy też są celem takich ataków?
Tak. Atakujący często wykorzystują mniejsze, słabiej zabezpieczone firmy, by dotrzeć do większych graczy przez łańcuch dostaw.
2. Ile kosztuje przygotowanie podstawowej ochrony przed ransomware?
Koszt zależy od rozmiaru firmy i istniejącej infrastruktury — jednak inwestycje w backup, MFA i EDR często zwracają się przy pierwszym poważnym incydencie.
3. Jak często testować kopie zapasowe?
Zalecane są testy przywracania co najmniej raz na kwartał, a w środowiskach krytycznych częściej.
4. Czy chmura rozwiąże problem bezpieczeństwa?
Chmura może zwiększyć odporność, ale przeniesienie usług do chmury wymaga poprawnej konfiguracji i kontroli dostępu — błędne ustawienia nadal mogą być podatne.
5. Jak szybko można wykryć i ograniczyć atak?
Z dobrym monitoringiem i SOAR czas wykrycia i reakcji może spaść do minut, zamiast dni lub tygodni — co dramatycznie redukuje szkody.
6. Gdzie zacząć, jeśli mamy ograniczony budżet?
Skup się na kontach uprzywilejowanych (MFA), backupie offline oraz podstawowej segmentacji sieci — to da największy efekt przy relatywnie niskim koszcie.